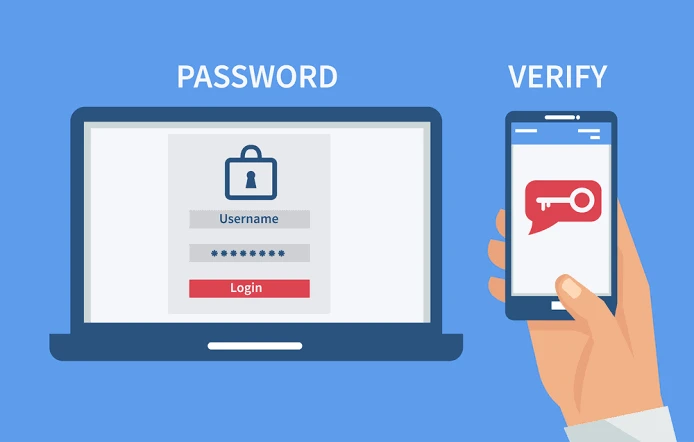
Pernah dapat kode OTP 6 digit yang dikirim ke HP kamu saat login email atau mobile banking? Atau diminta scan QR pakai aplikasi autentikator? Itulah 2FA — salah satu lapisan keamanan siber paling efektif yang sudah dipakai miliaran pengguna di seluruh dunia, tapi sedikit yang benar-benar paham cara kerjanya.
Di artikel ini kita bongkar tuntas: apa itu 2FA, bagaimana mekanisme di baliknya, jenis-jenisnya, kelebihan dan kelemahannya, sampai kenapa profesional IT wajib paham teknologi ini.
Apa Itu Two-Factor Authentication (2FA)?
Two-Factor Authentication (2FA) adalah metode keamanan yang mengharuskan pengguna membuktikan identitas mereka dengan dua faktor berbeda sebelum bisa mengakses akun atau sistem. Dalam Bahasa Indonesia, istilah ini dikenal sebagai autentikasi dua faktor atau verifikasi dua langkah.
Konsepnya sederhana: satu kata sandi saja tidak cukup. Kalau password bocor, penyerang tetap tidak bisa masuk tanpa faktor kedua yang hanya kamu miliki.
Tiga kategori faktor autentikasi yang dikenal dalam keamanan siber:
| Kategori | Penjelasan | Contoh | |---|---|---| | Something you know | Sesuatu yang kamu tahu | Password, PIN, jawaban pertanyaan keamanan | | Something you have | Sesuatu yang kamu miliki | HP, token fisik, kartu pintar | | Something you are | Sesuatu yang menjadi bagian darimu | Sidik jari, wajah, iris mata |
2FA menggabungkan minimal dua kategori berbeda. Password + kode OTP ke HP = something you know + something you have. Kombinasi inilah yang membuat 2FA jauh lebih kuat dari password tunggal.
Cara Kerja 2FA: Apa yang Sebenarnya Terjadi di Baliknya?
Alur Autentikasi Standar
Saat kamu login dengan 2FA aktif, inilah yang terjadi di balik layar:
- Kamu masukkan username + password → server memverifikasi kredensial pertama
- Server men-trigger tantangan faktor kedua → sistem meminta bukti tambahan
- Kamu memberikan faktor kedua → kode OTP, konfirmasi di aplikasi, atau biometrik
- Server memverifikasi faktor kedua → jika cocok, akses diberikan; jika tidak, ditolak
Sederhana di permukaan, tapi teknologi di baliknya cukup menarik.
Bagaimana Kode OTP Dihasilkan?
Sebagian besar kode OTP yang kamu terima (entah via SMS atau aplikasi autentikator) dihasilkan menggunakan dua algoritma standar:
TOTP (Time-based One-Time Password) — RFC 6238
Ini yang dipakai Google Authenticator, Microsoft Authenticator, dan sejenisnya. Cara kerjanya:
TOTP = HMAC-SHA1(secret_key, floor(unix_timestamp / 30))
- Server dan aplikasi autentikatormu berbagi secret key (dikirim saat setup, biasanya dalam bentuk QR code)
- Keduanya menggunakan timestamp Unix yang sama, dibagi 30 detik
- Fungsi kriptografi HMAC-SHA1 menghasilkan angka yang di-truncate menjadi 6 digit
- Karena kedua pihak pakai secret dan waktu yang sama, hasilnya identik — tanpa perlu komunikasi real-time
Itulah kenapa kode TOTP berubah tiap 30 detik dan bekerja bahkan tanpa koneksi internet.
HOTP (HMAC-based One-Time Password) — RFC 4226
Mirip TOTP, tapi menggunakan counter (hitungan berapa kali kode diminta) sebagai pengganti timestamp. Dipakai oleh token fisik seperti RSA SecurID.
Bagaimana OTP via SMS Bekerja?
Berbeda dengan TOTP, OTP via SMS tidak pakai shared secret. Prosesnya:
- Server menghasilkan kode acak (biasanya 6 digit)
- Kode dikirim ke nomor HP terdaftar via gateway SMS
- Server menyimpan kode + timestamp kedaluwarsa (biasanya 5–10 menit)
- Kamu memasukkan kode → server mencocokkan → akses diberikan, kode diinvalidasi
Lebih mudah diimplementasi, tapi punya kelemahan keamanan yang signifikan (dibahas di bawah).
Jenis-Jenis 2FA: Mana yang Paling Aman?
1. SMS OTP
Kode dikirim via pesan teks ke nomor HP terdaftar.
Kelebihan: Mudah, tidak perlu aplikasi tambahan, familiar untuk semua kalangan.
Kelemahan: Rentan terhadap SIM swapping (penyerang membajak nomor HP kamu ke SIM card mereka), SS7 attack (eksploitasi protokol jaringan telekomunikasi lama), dan phishing real-time.
Tingkat keamanan: Rendah–Sedang. NIST (lembaga standar AS) sudah tidak merekomendasikan SMS OTP sebagai metode autentikasi utama sejak 2016.
2. Authenticator App (TOTP)
Aplikasi seperti Google Authenticator, Microsoft Authenticator, atau Authy menghasilkan kode TOTP setiap 30 detik.
Kelebihan: Tidak memerlukan koneksi internet setelah setup, lebih aman dari SMS, gratis.
Kelemahan: Jika HP hilang tanpa backup kode recovery, kamu bisa terkunci permanen. Juga rentan terhadap phishing real-time yang canggih (penyerang langsung meneruskan kode yang kamu masukkan ke situs palsu).
Tingkat keamanan: Sedang–Tinggi. Pilihan yang solid untuk kebanyakan kebutuhan.
3. Push Notification
Sistem mengirim notifikasi ke aplikasi mobile resmi (seperti Duo Security atau aplikasi bank). Kamu cukup tap "Setujui" atau "Tolak".
Kelebihan: User-friendly, bisa menampilkan konteks (lokasi login, perangkat), lebih sulit di-phish secara otomatis.
Kelemahan: Rentan terhadap MFA fatigue attack — penyerang terus mengirim permintaan hingga korban kelelahan dan menekan "Setujui" tanpa sadar.
Tingkat keamanan: Sedang–Tinggi.
4. Hardware Security Key (FIDO2/WebAuthn)
Token fisik seperti YubiKey yang dihubungkan via USB atau NFC. Menggunakan kriptografi asimetris — kunci privat tidak pernah meninggalkan perangkat.
Kelebihan: Hampir tidak bisa di-phish (kunci terikat ke domain website spesifik), tidak bergantung pada jaringan, tahan terhadap semua serangan berbasis software.
Kelemahan: Ada biaya perangkat (Rp300rb–Rp1jt+), butuh perawatan fisik, tidak semua platform mendukung.
Tingkat keamanan: Sangat Tinggi. Ini standar yang digunakan Google secara internal — setelah mewajibkan hardware key, mereka melaporkan nol kasus phishing akun karyawan sejak 2017.
5. Biometrik sebagai Faktor Kedua
Sidik jari, Face ID, atau scan iris sebagai faktor kedua. Sering dikombinasikan dengan hardware key (misalnya YubiKey Bio).
Kelebihan: Sangat nyaman, tidak ada yang perlu diingat atau dibawa terpisah.
Kelemahan: Biometrik tidak bisa diganti jika bocor. Juga bergantung pada implementasi — biometrik lokal (diproses di perangkat) jauh lebih aman dari biometrik yang dikirim ke server.
Tingkat keamanan: Tergantung implementasi.
Serangan yang Bisa Menembus 2FA
Pemahaman tentang 2FA tidak lengkap tanpa mengenal celah-celahnya:
Real-Time Phishing (Adversary-in-the-Middle / AiTM) Tools seperti Evilginx2 atau Modlishka bertindak sebagai proxy — saat korban memasukkan password + OTP di situs palsu, tools ini langsung meneruskan ke situs asli secara real-time, lalu mengambil sesi cookie. Hasilnya: 2FA berbasis OTP (SMS maupun TOTP) bisa dibypass.
SIM Swapping Penyerang meyakinkan operator telekomunikasi untuk memindahkan nomor HP korban ke SIM card baru. Setelah berhasil, semua SMS OTP masuk ke HP penyerang.
MFA Fatigue Attack Penyerang terus-menerus mengirim push notification 2FA ke HP korban hingga korban kelelahan dan menekan "Setujui". Kasus nyata: Uber diretas pada 2022 via metode ini.
SS7 Protocol Attack Eksploitasi kerentanan pada protokol jaringan telekomunikasi SS7 yang sudah berumur puluhan tahun, memungkinkan intersepsi SMS dari jarak jauh.
Catatan penting: Hardware key berbasis FIDO2/WebAuthn adalah satu-satunya metode yang secara teknis imun terhadap real-time phishing, karena kunci kriptografi terikat ke origin (domain) spesifik — situs palsu tidak akan pernah mendapat respons yang valid.
2FA vs MFA: Apa Bedanya?
Istilah ini sering digunakan bergantian, padahal ada perbedaan:
- 2FA (Two-Factor Authentication): Spesifik menggunakan tepat 2 faktor
- MFA (Multi-Factor Authentication): Menggunakan 2 atau lebih faktor — bisa 3 atau lebih
2FA adalah subset dari MFA. Dalam praktik bisnis enterprise, terutama untuk akses ke sistem kritikal, MFA dengan 3 faktor semakin umum: password + OTP + verifikasi biometrik.
Implementasi 2FA di Lingkungan Bisnis
Bagi tim IT dan profesional keamanan, implementasi 2FA di enterprise punya pertimbangan tersendiri:
Protokol & Standar
- TOTP/HOTP (RFC 6238/4226) — untuk aplikasi autentikator
- FIDO2/WebAuthn — standar modern berbasis kriptografi asimetris, didukung browser utama
- SAML + MFA — umum dipakai di SSO enterprise
- OAuth 2.0 + OIDC — untuk federasi identitas dengan 2FA
Pertimbangan Deployment
- Recovery codes harus disimpan aman (bukan di email atau cloud tanpa enkripsi)
- Backup method perlu ada tapi tidak boleh lebih lemah dari metode utama
- Rate limiting pada percobaan OTP wajib diimplementasi
- Log autentikasi harus disimpan untuk audit trail
Regulasi yang Relevan di Indonesia
- PP No. 71 Tahun 2019 (PSTE) — mewajibkan keamanan sistem elektronik yang memadai
- POJK No. 11/2022 — perbankan wajib implementasi autentikasi berlapis untuk transaksi digital
- ISO/IEC 27001 — standar internasional keamanan informasi yang mengatur access control termasuk MFA
Mengapa Profesional IT Wajib Kuasai Konsep Ini?
2FA bukan sekadar fitur keamanan biasa — ia adalah fondasi dari arsitektur zero trust yang kini jadi standar industri. Pemahaman mendalam tentang autentikasi diperlukan oleh:
- IT Security Analyst — mengaudit dan merancang kebijakan autentikasi organisasi
- IT Auditor — memverifikasi kepatuhan kontrol akses terhadap regulasi dan standar (ISO 27001, COBIT)
- System Administrator — mengimplementasi dan memelihara solusi MFA di infrastruktur
- Penetration Tester — menguji ketahanan sistem autentikasi terhadap serangan nyata
Penguasaan konsep ini — termasuk cara membypass dan cara mempertahankannya — adalah kompetensi inti yang diuji dalam sertifikasi keamanan siber profesional.
Cara Aktifkan 2FA di Platform Populer
Google / Gmail: Buka myaccount.google.com → Security → 2-Step Verification → pilih metode.
Instagram / Meta: Settings → Security → Two-Factor Authentication → pilih metode.
WhatsApp: Settings → Account → Two-step verification → masukkan PIN 6 digit.
Akun kantor / enterprise: Tergantung kebijakan IT — biasanya diatur melalui Azure AD, Okta, atau sistem SSO organisasi.
Kesimpulan
Two-Factor Authentication adalah salah satu investasi keamanan terbaik dengan rasio biaya-manfaat yang luar biasa — gratis untuk diaktifkan, tapi secara dramatis mengurangi risiko kebobolan akun. Studi Microsoft menunjukkan bahwa MFA memblokir 99,9% serangan otomatis terhadap akun.
Tapi memahami 2FA bukan hanya soal mengaktifkan fitur. Memahami cara kerjanya di level protokol — TOTP, FIDO2, WebAuthn, SS7 — adalah bekal penting bagi siapa pun yang berkarier di bidang IT, keamanan siber, atau audit teknologi.
Tingkatkan Kompetensi Keamanan Siber Kamu
Ingin memahami lebih dalam tentang arsitektur keamanan, manajemen akses, dan standar keamanan informasi seperti ISO 27001?
Cek program pelatihan bersertifikat kami:
- Certified Information Security Professional (ISO 27001) — standar keamanan informasi yang diakui internasional
- Certified IT Auditor BNSP — sertifikasi resmi BNSP untuk auditor teknologi informasi
- Sertifikasi BNSP Keamanan Siber — skema, biaya, dan cara daftar